

 أثارت موجة العملات الرقمية اهتمامًا واسعًا ليس فقط لدى الماليين والاقتصاديين والمتداولين والمستثمرين، بل أيضًا لدى المحتالين. وبما أن العملات الرقمية توجد حصريًّا على الصورة الإلكترونية، فقد اتسعت بذلك نطاق أساليب الاحتيال بشكل كبير — إذ لم يعد يلزم المحتالون حتى مغادرة منازلهم لسرقة أموالكم.
لم يعد المتداول المُلمّ والحيط حذرًا يستخدم منذ زمنٍ بعيد منصات التبديل العشوائية للعملات الرقمية أو الأسواق التجارية غير القانونية. فلديه اليوم خيارات عديدة من منصات تداول العملات الرقمية، تتراوح بين المنصات الرائدة والمنصات الأقل شهرة. ومع ذلك، تكمن الخطر هنا أيضًا: فبعد تسجيلكم في موقع إحدى المنصات الرائدة، قد تفقدون أموالكم تمامًا.
فلنستعرض معًا الأسباب التي قد تؤدي إلى وقوع ذلك:
منصَّتا Bittrex وBinance هما الأخطر على الإطلاق
وفق ملاحظات مجتمع العملات الرقمية، فإن كل مشروع رقمي حقيقي يعمل فعليًّا على الإنترنت يقابله مشروعان أو ثلاثة مشاريع احتيالية. وتبدو المنصات الكبيرة نسبيًّا لتداول العملات الرقمية جذابةً بشكل خاص للمحتالين — وهذا أمرٌ منطقي. فهي مُروَّجة جيدًا، ما يزيل تلقائيًّا عن كاهل المحتالين، الذين يقلدون مواقعها، عقبة جذب العملاء المُستهلكين الثقة.
وبالتجربة، يتبين أن الوقوع في فخ موقع منصة تداول زائف لا يحدث فقط للمبتدئين، بل قد يقع فيه حتى المتداولون أو المستثمرون ذوو الخبرة. فالمبتدئ يقع في الفخ بسبب الجهل، أما المحترف فيقع فيه نتيجة فقدان الانتباه والحذر.
يكفي إدخال بياناتكم مرة واحدة فقط على موقع منصة تداول زائفة، ليحصل المحتالون حينها على صلاحية التصرف بأموالكم.
وفقاً لمعلومات غير رسمية، فإن المخترقين يقلدون غالبًا مواقع منصات التداول Bittrex وBinance. وسنقدّم لكم بعض المؤشرات التي تدل على أنكم وصلتم بدلًا من منصة تداول حقيقية إلى موقع احتيالي.
وجود اتصال آمن
تقوم أي منصة تداول عملات رقمية شرعية بتشفير البيانات التي تُدخلونها. أما المواقع المزيفة فلا تقوم بهذا التشفير، وبالتالي لن تظهر في الجانب الأيسر من شريط العنوان في المتصفح رمز الاتصال الآمن (مثل القفل الأخضر أو عبارة «آمن»).
وللتوضيح، دعونا ننظر إلى موقع منصة تبديل العملات الرقمية CoinsMarkets من خلال مثالين.

هذه لقطة شاشة تم التقاطها من الموقع المزيف لخدمة تبديل العملات الرقمية CoinsMarkets.
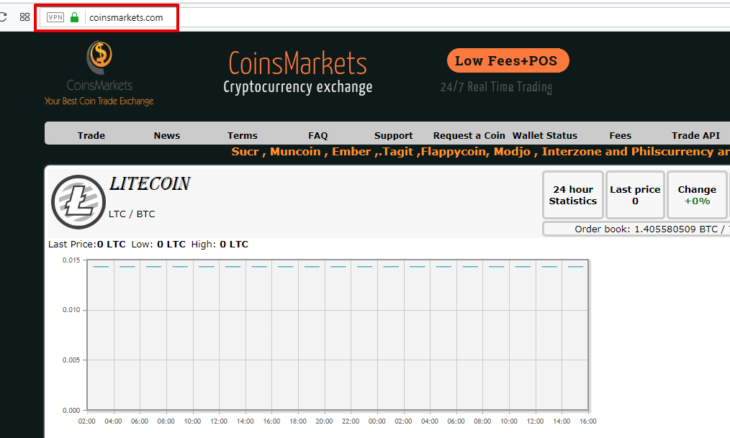
أما هذه اللقطة فهي من الموقع الحقيقي لمنصة CoinsMarkets. وكما تلاحظون، لا يوجد فرقٌ يُذكر بين الموقعين سوى وجود القفل الأخضر الذي يشير إلى الاتصال الآمن في الموقع الحقيقي.
ويُعد تشفير البيانات الشخصية للمستخدمين واجبًا على جميع المواقع الإلكترونية التي تحتفظ بهذه البيانات. ويتم ذلك باستخدام بروتوكول التشفير SSL (طبقة المقابس الآمنة)، الذي يضمن اتصالًا آمنًا بين متصفح المستخدم والخادم. وتمنح هذه المواقع شهادة أمان خاصة، ويُضاف الحرف «s» إلى بروتوكول http في عنوان URL الخاص بها. وبالتالي، فإن عناوين منصات تداول العملات الرقمية الشرعية تبدأ دائمًا بـ https وليس بـ http.
إذا لم ترَ رمز الاتصال الآمن على موقع المنصة، وكان عنوانه يبدأ بـ http، فمن المرجح أن المحتالين يفركون أيديهم فرحًا توقعًا لوصول أموالكم.
الخداع عبر عناوين البريد الإلكتروني والمواقع
مع ذلك، لا ينبغي الافتراض أن وجود اتصال مشفر على الموقع يجعله آمنًا تلقائيًّا. فقد ينجح المحتالون في الحصول على شهادة أمان لموقعهم المزيف — وهي عملية أسهل مما تتخيلون: يكفي عنوان URL مشابهٌ جدًّا، وقليل من التراخي في انتباه الموظف المسؤول عن إصدار الشهادات.
نعم، لقد فهمتم الأمر تمامًا — فالعامل البشري هو السبب الجذري هنا. فطلبات إصدار الشهادات تُراجعها أشخاصٌ بالفعل. وفي كثير من الأحيان، تكون الفروقات بين العنوان الأصلي والعنوان المزيف طفيفة جدًّا لدرجة أنه لا يمكن تمييزها من النظرة الأولى.
لا تصدقون؟ لا داعي لذلك. فحتى لو علمتم أن الموقع مزيف، فربما لا تتمكنون من تحديد مكان التزييف مباشرةً. وندعو قراء مجلة فورتريدر لاختبار ذلك بأنفسهم.

كما تلاحظون، يضع المحتالون رموزًا إضافية — مثل النقاط والفاصلة — أسفل الحروف في عنوان URL. وهذه الطريقة أكثر فاعلية بكثير من استبدال أحرف تشبه بعضها (مثل استخدام الرقم 1 بدلًا من الحرف I).
وهذه الطريقة فعالة حقًّا. جرّبوا أنفسكم في اكتشاف الخطأ في كتابة عنوان الموقع المزيف لمنصة Bittrex.
خيار آخر لـ الاحتيال على منصات تداول العملات الرقمية

رمز الاتصال الآمن موجودٌ في مكانه. لكنكم قد تلاحظون في الموقع المزيف فاصلة صغيرة جدًّا أسفل الحرف «r». وإذا لم تكونوا على دراية بها، فقد تفوتك تمامًا — خاصةً على شاشة لامعة أو مغبرة أو متسخة.
كيف تحمون أنفسكم؟
سبق وأن أوضحنا أن المحتالين يستغلون شعبية منصات العملات الرقمية في أغراضهم الخبيثة. ومع ذلك، فإنهم يضطرون رغم ذلك إلى إنفاق مبالغ كبيرة على الترويج لمواقعهم المزيفة. ولحسن الحظ، تتيح البيئة الرقمية الترويج لهذه المواقع بعدة طرق: رسائل البريد الإلكتروني، ومنشورات المنتديات، والإعلانات في المتصفح، وغيرها. كما أن الرموز الفرعية التي تميّز عناوين URL المزيفة عن الأصلية تُخفى عادةً باستخدام التنسيق السفلي (Underline).
لذلك لا تنقر أبدًا على أي رابط قبل التحقق منه بدقة. انسخ الرابط إلى مفكرة نصية أو أي محرر نصوص، وافحصه جيدًا — هل يحتوي على رموز فرعية في عنوان URL؟ وبعد التأكد من أن الموقع أصلي، أضفه إلى قائمة المفضلة لديك لتفادي البحث عنه لاحقًا.
كن حذرًا جدًّا عند إدخال معلوماتك الشخصية على أي موقع إلكتروني. فإذا لم تتخذ إجراءات الأمان بنفسك، فلن يفعلها أحد نيابةً عنك.




